Labrador ServerCare Plus

Labrador Server Care Plus는 운영서버에 무엇이 깔려있고,
무엇이 실제로 실행 중인지, 표준 OBOM으로 파악하고,
실행 중인 위험부터 조치해 그 이력까지 남기는 운영 서버 SW 자산 취약점 관리 플랫폼입니다.

사용 흐름도

Labrador Server Care
사용 흐름도

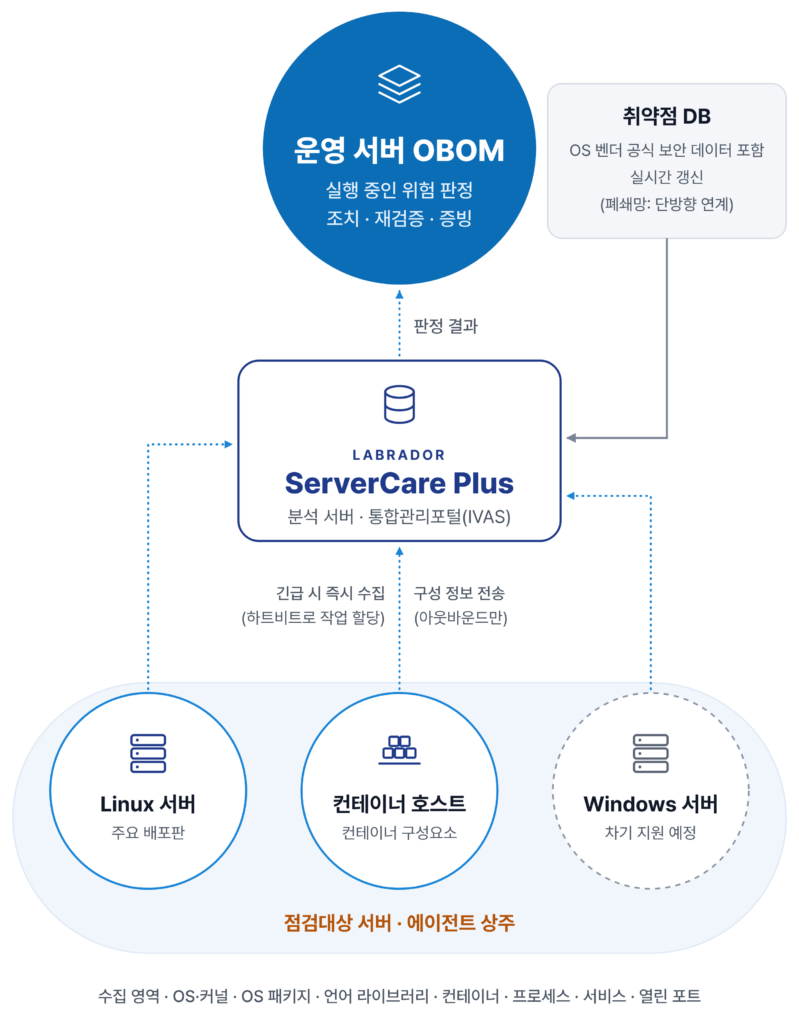
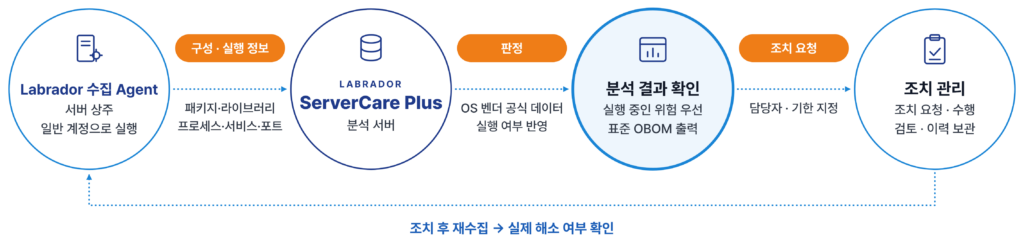
운영 서버에 설치된 에이전트가 구성 정보를 수집하면, 분석 서버가 위험을 판정하고, 포털에서 조치와 해소 확인까지 이어집니다.

① 수집: 에이전트가 OS 패키지, 라이브러리, 컨테이너 구성요소와 실행 중인 프로세스·서비스 정보를 수집합니다.

② 분석·판정: OS 벤더의 공식 보안 데이터 등을 활용해 취약점 여부를 판정하고, 실행 여부를 반영해 조치 우선순위를 제시합니다.

③ 확인: 분석 결과를 운영 서버 OBOM으로 제공하며, 포털에서 서버별 취약점 현황을 확인합니다.

④ 조치·재점검: 조치를 요청하고 담당자를 지정한 뒤, 재점검으로 실제 해소 여부를 확인하고 이력을 관리합니다.

Labrador ServerCare Plus의 특징

1.실행 중인 위험부터 판정 · 알림

-설치만 된 SW와 실제 실행 중인 SW를 구분해 실행 중인 위험부터 판정
-신규 취약점 발생 시 실행 중인 영향 서버 목록 알림

2.긴급 취약점 즉시 대응

-상주 에이전트에 즉시 수집을 요청해 다음 점검 주기를 기다리지 않고 점검
-이미 판정한 동일 구성요소는 결과를 재사용해 영향 서버를 빠르게 파악

3.정확한 판정, 확인되는 조치

-OS 벤더 공식 보안 데이터(VEX/OVAL)로 판정해 오탐 감소
-조치 후 재수집으로 실제 해소 여부까지 확인하고 이력으로 관리

Labrador Server Care의 특징

Labrador Server Care의
특징

Labrador_Server_Care_2_1

지능화된 사용자 알림

라이브러리 / OS패키지 등 설치, 업데이트, 삭제 시 알림 기능, 신규 취약점 발생 시 취약 서버 목록 알림 기능

Labrador_Server_Care_2_2

안정적인 서버 운영 보장

분석 대상 서버 하드웨어 사양을 확인하여 해당 서버에 최적의 자원 사용량 설정

Labrador_Server_Care_2_1

강력한 검색 기능

특정 라이브러리 / OS패키지 / 취약점 / 라이선스 등을 포함하는 서버 목록 검색 기능 제공으로 효율적인 서버 관리 방안 제공

Labrador ServerCare Plus의 주요기능

1

운영 서버 전 영역 수집

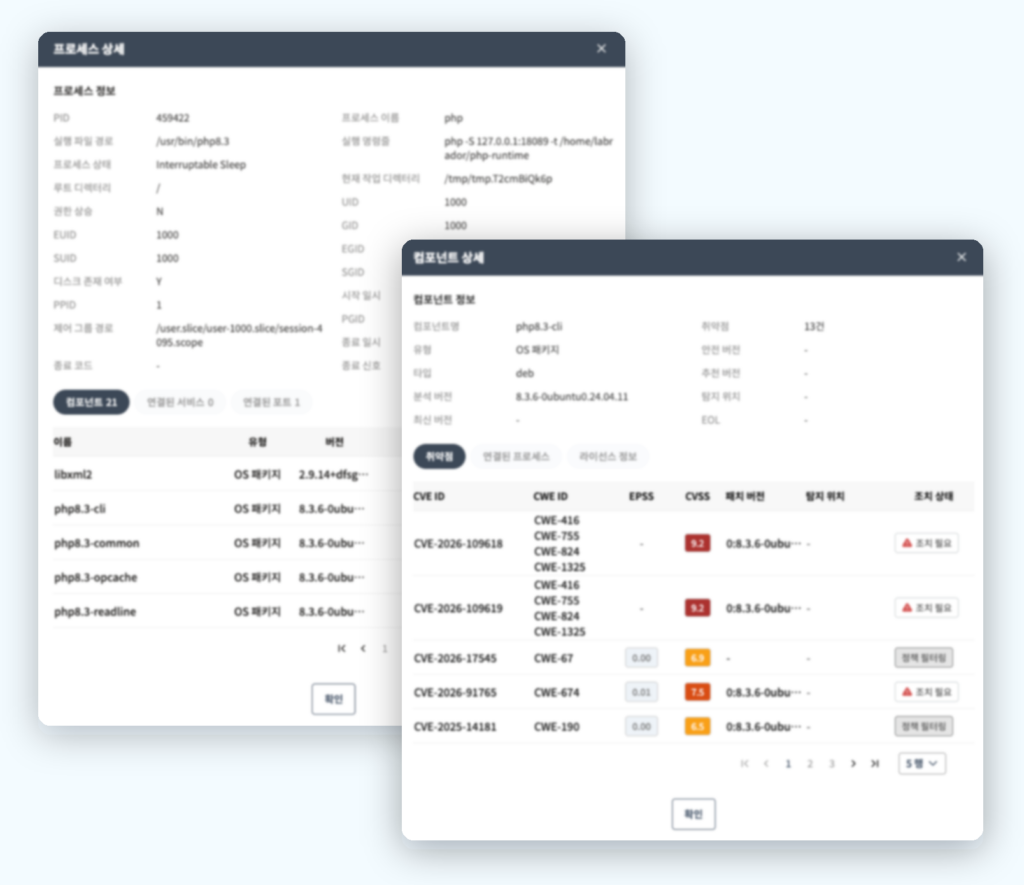
OS·커널, 패키지, 라이브러리, 컨테이너, 프로세스, 서비스, 열린 포트 수집
(Linux, Windows 지원)

2

실행 상태 기반 취약점 판정

실행 여부와 OS 벤더 공식 보안 데이터를 반영한 취약점 판정
구성요소별 라이선스 식별

3

표준 OBOM 및 분석 리포트

국제 표준 CycloneDX 형식의 OBOM 출력
서버별 분석 결과 리포트 제공

4

OBOM 생성·공유

표준 OBOM으로 감사와 규제 대응 증빙을 바로 제출

Labrador Server Care의 주요기능

1

다양한 OS 및 대량의 서버 분석 지원

Unix, Linux, Windows 서버 지원

2

운영 서버 내 다양한 SW의 이슈 점검 분석

OS 패키지, 라이브러리 등의 보안 취약점, 라이선스 이슈 분석 제공

3

자동 분석 및 IVAS와 통합관리 제공

NAS 포탈과 연동 통합 보안분석 관리 기능

4

다양한 분석 리포트

서버 분석에 대한 결과 점검 용이

Labrador Server Care의 주요기능

Labrador Server Care의
주요기능

1

다양한 OS 및 대량의 서버 분석 지원

Unix, Linux, Windows 서버 지원

2

운영서버 내 다양한 SW의 이슈 점검 분석

OS 패키지, 라이브러리 등의 보안 취약점, 라이선스 이슈 분석 제공

3

자동 분석 및 IVAS와 통합관리 제공

NAS 포탈과 연동 통합 보안 분석 관리 기능

4

자동 분석 및 IVAS와 통합관리 제공

NAS 포탈과 연동 통합 보안 분석 관리 기능

기대효과

“운영 단계까지 이어지는 SW 공급망 보안”  

 1. 실제 위험부터 대응상황에 빠른 영향 파악

실행 여부와 외부 노출 여부로 우선순위를 정해, 한정된 운영 인력을 지금 위험한 서버에 먼저 씁니다.

2. 긴급 상황에 빠른 영향 파악

매일 새로 공개되는 취약점에 대해, 즉시 수집과 판정 재사용으로 영향 받는 서버를 빠르게 확인하고 사후 관리까지 이어 갑니다.

3. 개발부터 운영까지, 감사까지

개발 단계의 오픈소스 관리에 이어 운영 중인 서버까지 관리 범위를 넓히고, 조치 이력을 감사 대응 자료로 활용합니다.

Labrador ServerCare Plus로
운영 중인 서버도 오픈소스 관리를 시작하세요

If you have a question or a comment regarding our website, services or programs please fill in the contact form

Product Contact