AI가 취약점을 찾는 시대, 운영 서버도 BOM으로 관리해야 합니다.
소프트웨어 자재명세서(SBOM)는 소프트웨어 공급망 보안의 기본입니다.
SBOM은 제품을 개발할 때 사용한 소프트웨어와 라이브러리, 구성요소 간 관계를 정리한 목록입니다.
그런데 소프트웨어를 서버에 설치하고 나면 새로운 질문이 생깁니다. 지금 서버에는 무엇이 설치돼 있을까요?
그중 실제로 실행 중인 것은 무엇일까요? 취약점이 발견되면 어떤 서버부터 확인해야 할까요?
이 질문에 답은 바로, 운영 자재명세서, **OBOM(Operations Bill of Materials)입니다.
OBOM이란?
OBOM은 운영 서버의 소프트웨어 구성과 상태를 기록한 BOM입니다. 서버에 무엇이 설치돼 있는지, 그중 무엇이 실행 중인지, 어떤 위험부터 확인해야 하는지 판단하도록 돕습니다.
OBOM은 지금 실행되지 않는 소프트웨어도 목록에서 빼지 않습니다. 언제든 다시 사용될 수 있기 때문입니다. 대신 실행 여부와 열린 포트 같은 운영 정보를 함께 보여줘서, 무엇을 먼저 조치할지 정할 수 있게 합니다. OBOM은 국제 SBOM 표준인 CycloneDX에서도 다루는 BOM 유형입니다.
SBOM과 OBOM은 무엇이 다를까?
SBOM은 요리에 들어간 재료 목록과 같습니다. 특정 재료에 문제가 생기면 그 재료를 쓴 제품을 찾을 수 있습니다. 하지만 SBOM은 주로 개발·배포 시점의 정보를 담습니다. 서버에 설치된 뒤 실제로 실행되는지, 외부에서 접근할 수 있는지는 SBOM만으로 알기 어렵습니다.
OBOM은 운영 환경의 상태 대시보드에 가깝습니다.
설치된 소프트웨어와 실행 상태, 열린 포트를 함께 보여줘서 지금 서버의 모습을 파악할 수 있습니다.
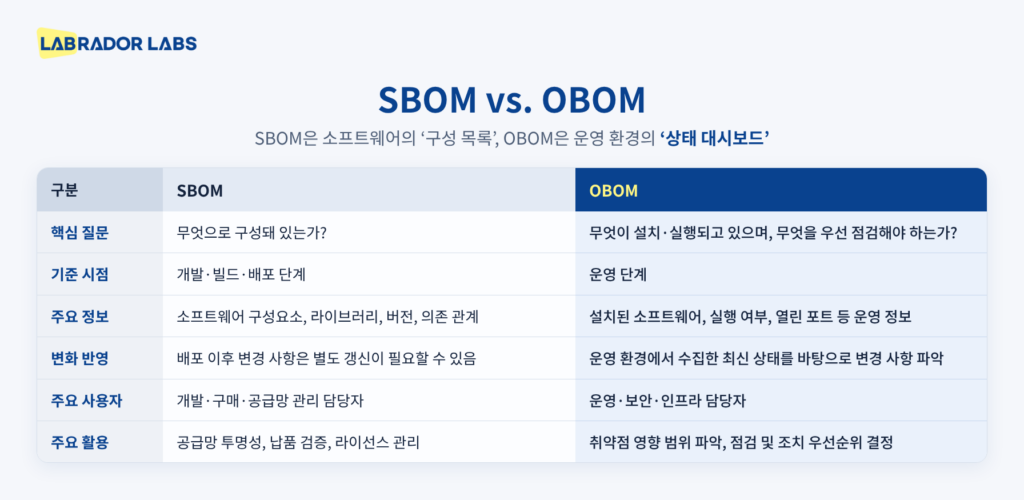
두 BOM은 서로 대체하는 관계가 아닙니다. SBOM이 소프트웨어의 출발점을 보여준다면, OBOM은 운영 현장의 현재 모습을 보여줍니다.
이미 SBOM을 관리하고 있다면 OBOM으로 운영 정보를 더해 활용할 수 있습니다.
왜 지금 OBOM인가?
운영 환경은 계속 바뀝니다. 업데이트와 패치가 적용되고, 프로그램이 새로 추가되거나 더 이상 쓰이지 않기도 합니다. 개발·납품 시점의 목록만으로는 지금 서버의 보안 상태를 알 수 없습니다.
여기에 AI가 취약점을 찾는 속도가 빨라지면서, 조직이 확인해야 할 보안 이슈도 늘어나고 있습니다. 공격자도 같은 기술을 쓸 수 있는 만큼, 모든 취약점을 한꺼번에 처리하기보다 실제 운영 환경에 영향을 주는 것부터 빠르게 찾아내야 합니다.
취약한 소프트웨어가 어느 서버에 설치돼 있는지, 실행 중인지, 외부에 노출돼 있는지 알아야 우선순위를 정할 수 있습니다. OBOM은 바로 이 판단을 돕습니다.
서버케어 플러스로 운영 서버의 현재 상태를 확인하세요
래브라도랩스의 서버케어 플러스는 운영 서버의 소프트웨어 구성, 실행 상태, 열린 포트를 함께 살펴 먼저 점검할 대상을 찾아줍니다. 점검 결과는 국제 표준인 CycloneDX 기반 OBOM으로 확인하고 관리할 수 있습니다.
우리 서버에는 무엇이 설치돼 있고, 무엇부터 확인해야 할까요?
서버케어 플러스 데모·PoC로 운영 서버 현황을 OBOM으로 확인해 보세요.
📌 솔루션 소개서 및 Trial 계정 신청
전화: 02-921-0419 (평일 09:00-18:00)
이메일: contact@labradorlabs.ai (1:1 데모 예약 및 견적 문의)